On détecte les intrusions sur vos serveurs Linux.
Hermian est un agent open source qui surveille vos serveurs en continu. Il ignore le bruit de l'administration courante et vous prévient quand une attaque est réelle. Nous le développons à Dakar, pour les organisations qui n'ont pas d'équipe de sécurité.
curl -fsSL https://hermian.me/install.sh | sudo shCode ouvert sous licence Apache-2.0 · Voir le code · Ce qui est vérifié
| ||||||||
Web server spawned a shellhttpd (pid 2056227) spawned the shell sh (pid 2062559) running as root. RISK
Web servers do not spawn interactive shells in normal operation. This pattern is consistent with remote code execution through a vulnerable web application or an uploaded web shell. NEXT STEPS
ON
$ hermian show HER-2026-1017-008 # full record $ hermian collect HER-2026-1017-008 # local context |
Alerte réelle, 17 octobre 2026, serveur de test infecté. Rendue avec le modèle d'e-mail de l'agent. Nom de machine masqué.
[ 01 ]Comment ça marche+
Tout est observé. Seul l'essentiel vous parvient.
Hermian écoute le noyau, les fichiers sensibles et les connexions. Chaque événement est jugé dans son contexte, sur la machine elle-même. Seul ce qui ressemble à une vraie attaque devient une alerte.
Le noyau et les fichiers
eBPF pour les processus, inotify pour cron, systemd, SSH, PAM et ld.so.preload, plus les journaux de connexion.
Le contexte d'abord
Qui a lancé le processus, depuis où, et si un administrateur était connecté. Les règles sont fixes et explicables.
Une alerte qui se lit
Ce qui s'est passé, pourquoi c'est grave, quoi faire. Par Telegram, e-mail ou webhook.
Silencieux par défaut. Bruyant quand ça compte.
[ 02 ]Ce que nous faisons+
Un produit, une veille, une communauté.
Hermian
Le détecteur d'intrusion open source pour serveurs Linux. Ubuntu 22.04 et 24.04 validés.
Voir l'agentL'Observatoire
Les cybermenaces en Afrique de l'Ouest, vérifiées par deux personnes avant publication.
Notre méthodeHSociety
Des meetups sécurité à Dakar, puis un CTF régional et une clinique gratuite.
Participer[ 03 ]Journal+
Nos dernières analyses.
Des correctifs, des mesures et des commandes à vérifier sur vos propres serveurs.
Détection12 novembre 2026
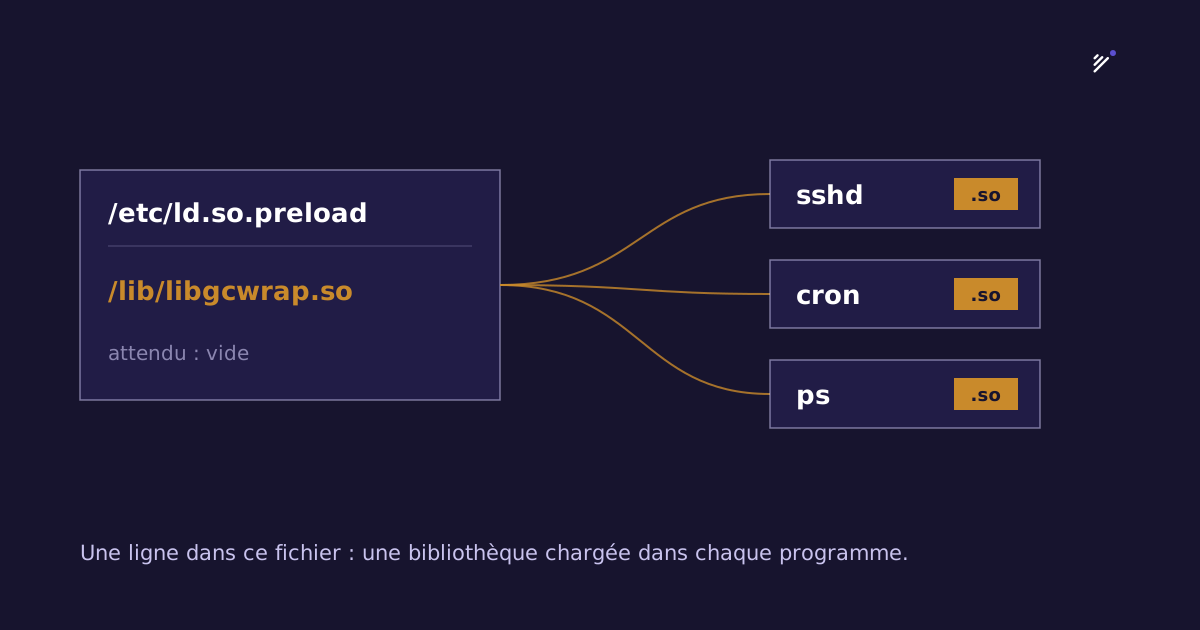
/etc/ld.so.preload : le fichier à vérifier en premier
Une seule ligne dans ce fichier suffit à injecter du code dans chaque programme du serveur. Voici comment le contrôler, garder la preuve et le nettoyer.
Faux positifs10 novembre 2026
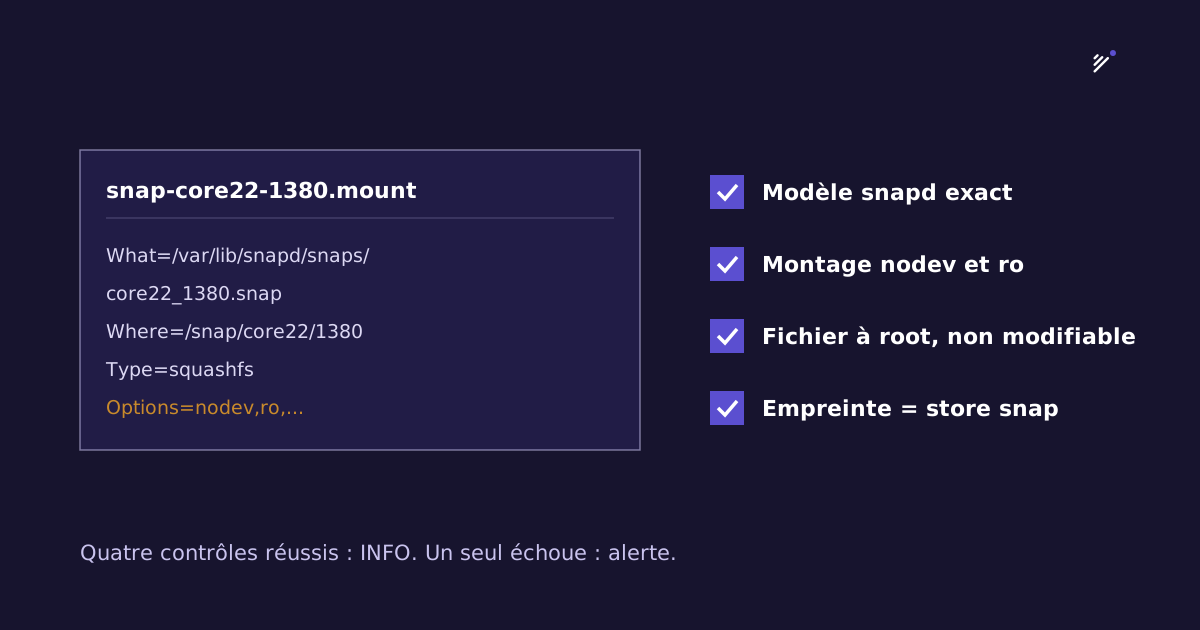
Corriger un faux positif sans créer de contournement : le cas snapd
snapd réécrit ses unités systemd à chaque mise à jour, et Hermian y voyait de la persistance. La méthode qu'on a suivie vaut pour n'importe quelle règle de détection.
Guide10 novembre 2026
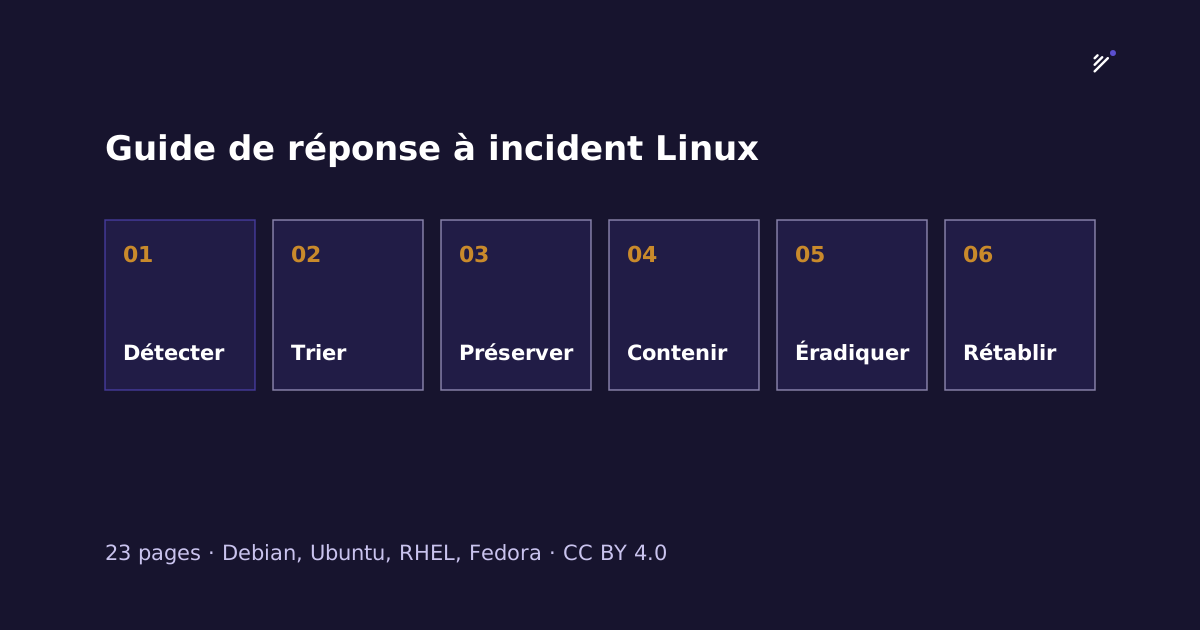
Guide de réponse à incident Linux : 23 pages de commandes, en libre accès
Les commandes à taper quand un serveur Linux a été compromis, dans l'ordre où on les tape. En français, pour Debian, Ubuntu, RHEL et Fedora, sous licence CC BY 4.0.
HSociety #1 · Prochaine édition · Dakar+
Des experts, des interventions claires.
Le sujet et l'intervenant seront annoncés ici. Les membres de la HSociety sont prévenus en premier.
Je m'inscris- Édition
- #1, en préparation
- Date
- À confirmer
- Lieu
- Dakar
- Entrée
- À confirmer
[ 04 ]Ressource gratuite+
Guide de réponse à incident Linux.
23 pages de commandes, dans l'ordre où on les tape quand un serveur a été compromis. Debian, Ubuntu, RHEL et Fedora.
- 6 étapes, de la détection au retour en service
- 23 pages, commandes prêtes à copier
- Licence CC BY 4.0, réutilisable