Journal+
Analyses et retours de terrain.
Des correctifs, des mesures, une machine infectée, un guide. Chaque article donne des commandes à vérifier sur vos propres serveurs.
Détection12 novembre 2026
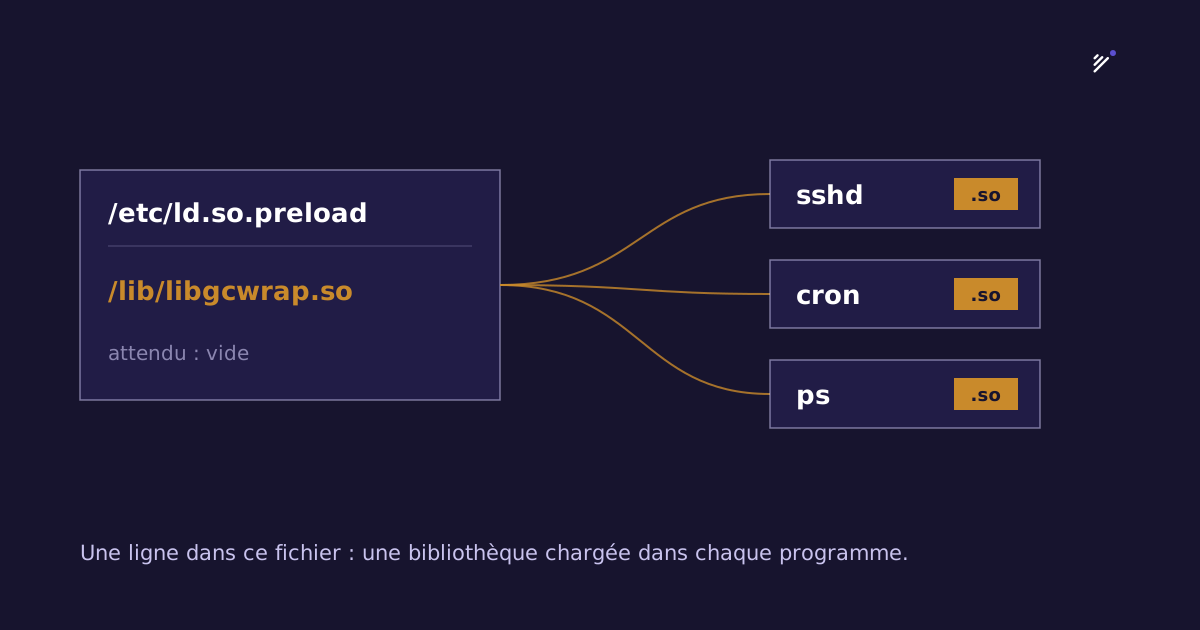
/etc/ld.so.preload : le fichier à vérifier en premier
Une seule ligne dans ce fichier suffit à injecter du code dans chaque programme du serveur. Voici comment le contrôler, garder la preuve et le nettoyer.
Faux positifs10 novembre 2026
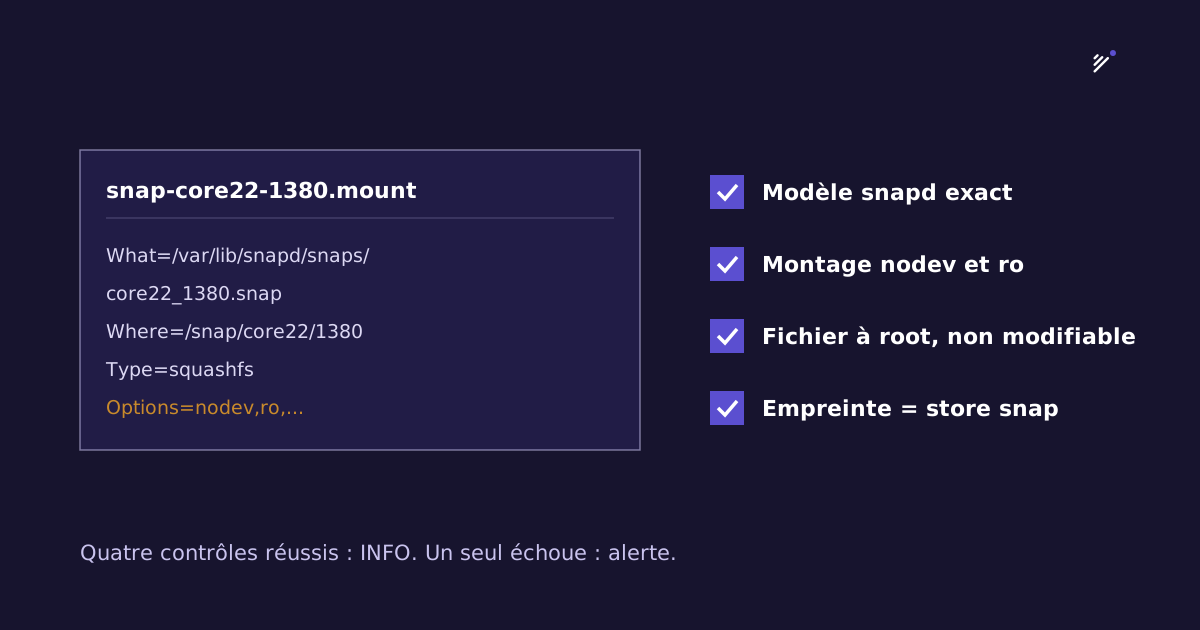
Corriger un faux positif sans créer de contournement : le cas snapd
snapd réécrit ses unités systemd à chaque mise à jour, et Hermian y voyait de la persistance. La méthode qu'on a suivie vaut pour n'importe quelle règle de détection.
Guide10 novembre 2026
Guide de réponse à incident Linux : 23 pages de commandes, en libre accès
Les commandes à taper quand un serveur Linux a été compromis, dans l'ordre où on les tape. En français, pour Debian, Ubuntu, RHEL et Fedora, sous licence CC BY 4.0.
eBPF21 octobre 2026
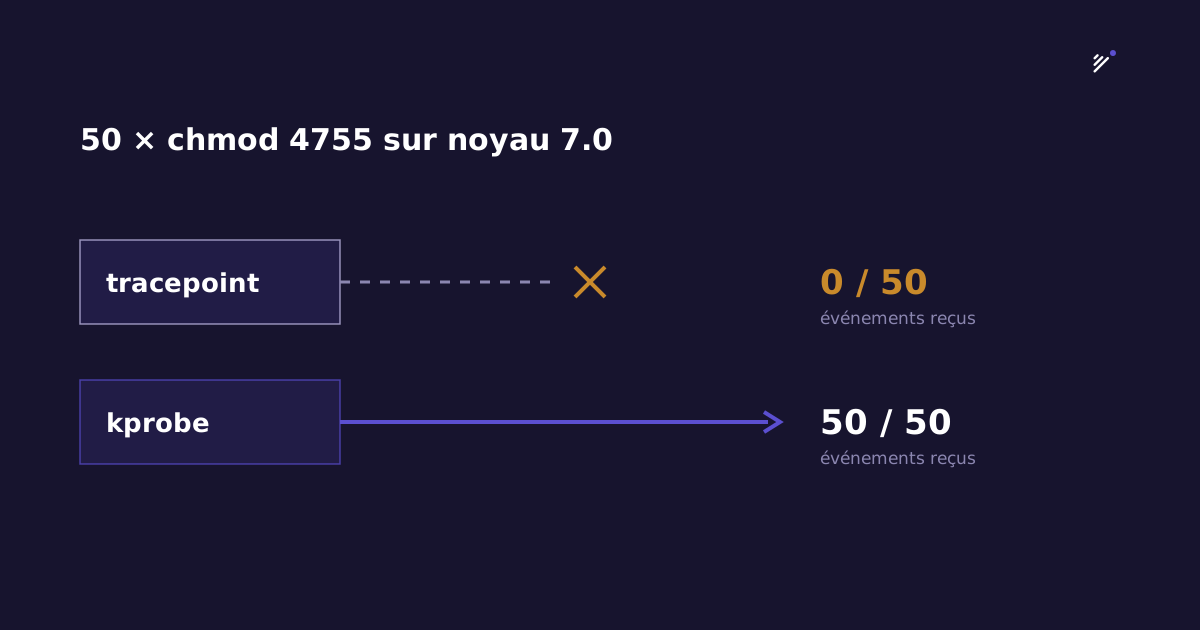
Noyau 7.0 : des tracepoints qui ne remontent plus rien
Sur Ubuntu 26.04, 50 chmod ont produit 0 événement côté tracepoint. Si vous écrivez des outils eBPF, voici comment le vérifier et ce qu'on a changé.
Terrain17 octobre 2026
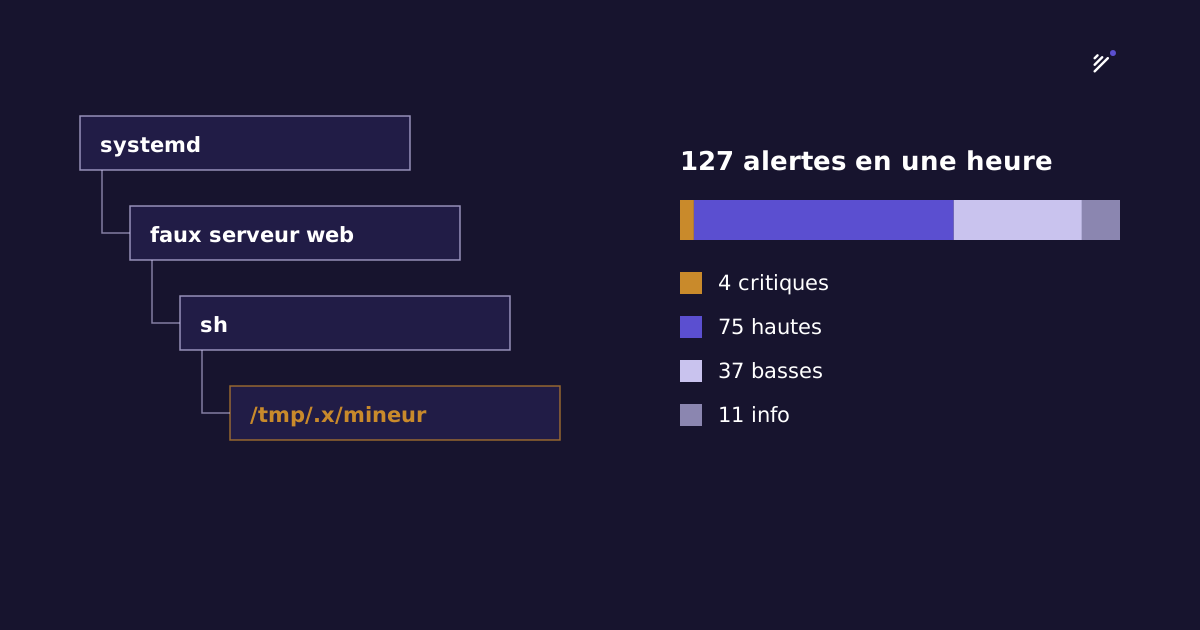
perfctl sur un serveur Ubuntu : ce qu'on a vu, et comment le repérer chez vous
Un mineur et un rootkit installés depuis au moins une semaine sur un serveur exposé à internet. On y a installé Hermian pour observer une vraie infection. Voici les traces qu'elle laisse et les commandes pour les chercher.
Bruit17 octobre 2026
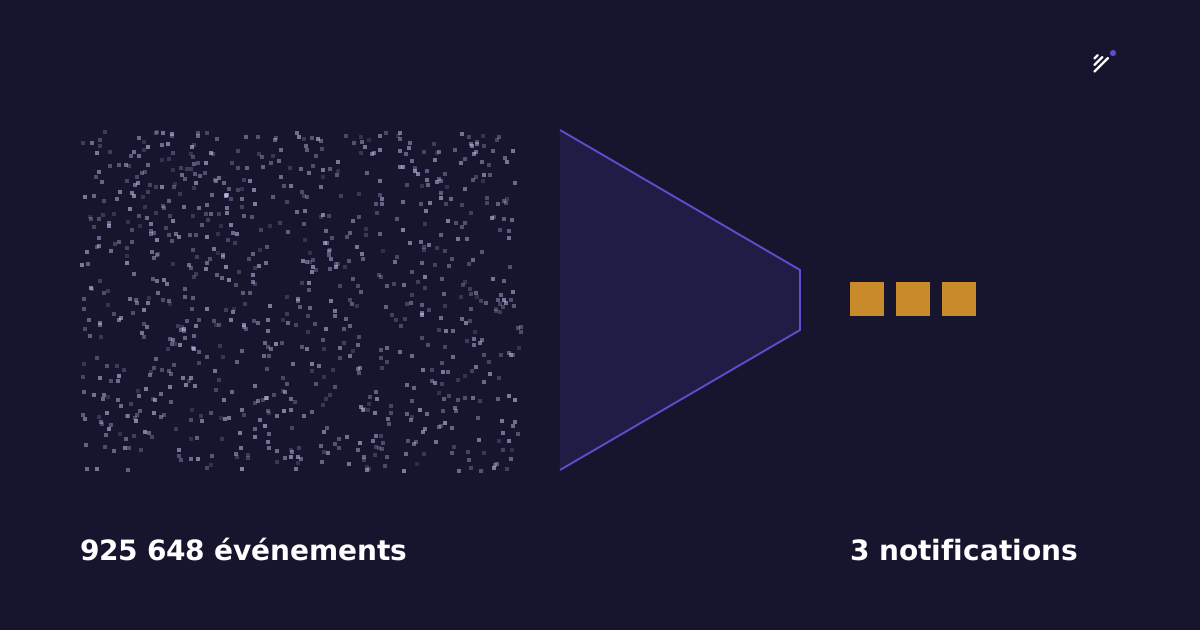
925 648 événements, 3 notifications
Un outil de détection qui sonne sans arrêt finit coupé. Voici nos mesures sur un serveur de test, et les règles de réduction du bruit que vous pouvez appliquer à votre propre supervision.