JournalGuide
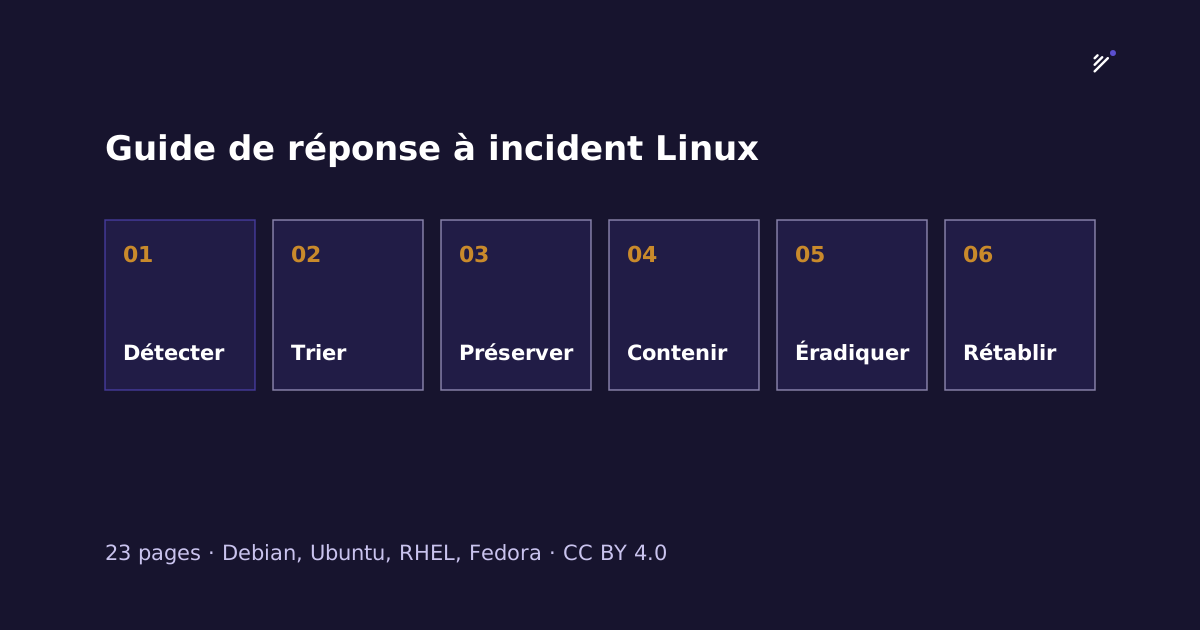
Guide de réponse à incident Linux : 23 pages de commandes, en libre accès
Les commandes à taper quand un serveur Linux a été compromis, dans l'ordre où on les tape. En français, pour Debian, Ubuntu, RHEL et Fedora, sous licence CC BY 4.0.
À retenir+
- Six étapes : détecter, trier, préserver, contenir, éradiquer, rétablir.
- Première règle : isoler la machine en gardant son propre accès.
- Gratuit, sans inscription, réutilisable en citant la source.
Pour qui
Pour la personne qui se retrouve devant un serveur compromis sans être spécialiste de l'investigation : administrateur système, développeur, responsable informatique d'une PME. Les bonnes ressources existent, mais presque toujours en anglais, et rarement dans l'ordre où l'on travaille sur le terrain.
Comment il est organisé
Le guide suit six étapes : détecter, trier, préserver, contenir, éradiquer, rétablir. Chaque bloc a un titre qui dit ce qu'il fait, puis la commande. Quand une commande diffère sur RHEL ou Fedora, l'équivalent est donné à côté.
Il s'ouvre sur six règles. La première : isoler la machine du réseau en gardant son propre accès, avant de nettoyer quoi que ce soit. La dernière : ne taper aucun nouveau mot de passe sur la machine compromise, et changer les secrets depuis un poste sain.
Trois points que la relecture a corrigés
- Un
ddlancé pendant que le système tourne donne une image incohérente. Le guide explique quand couper l'alimentation plutôt que d'arrêter proprement. - Envoyer des preuves par SSH depuis la machine compromise expose le canal. C'est le poste de collecte qui doit initier la connexion, et seulement en dernier recours.
journalctl --verifyne prouve pas qu'un journal est intact. Un trou dans la chronologie, en revanche, est un vrai signal.
Le récupérer
Le PDF est gratuit et sans inscription. Vous pouvez le copier, l'imprimer et l'adapter pour vos équipes, en citant Hermian Security.